
DeepMind представил CodeMender — ИИ, который ищет и автоматически правит уязвимости в коде
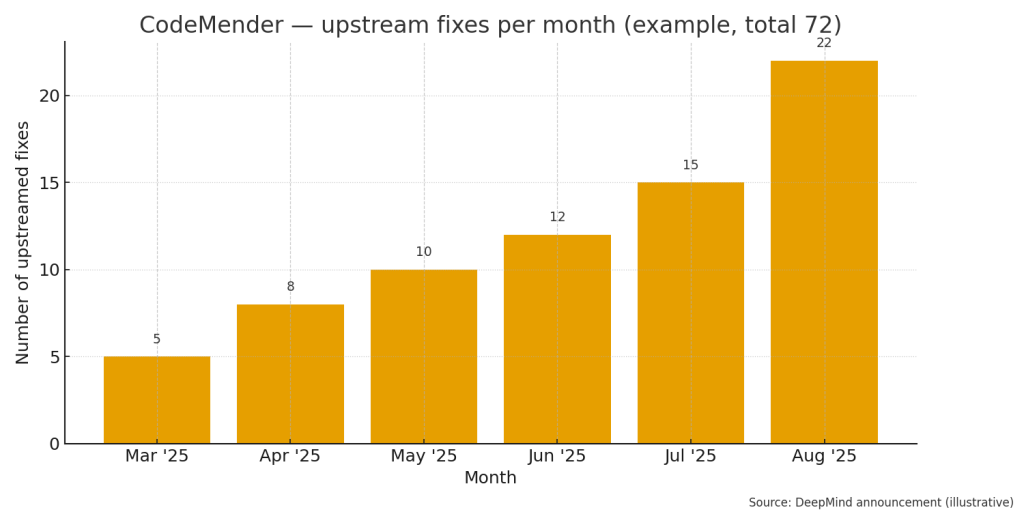
DeepMind CodeMender — новый агент Google на базе моделей Gemini, который не просто находит уязвимости, а сам генерирует патч, проверяет его и предлагает исправление для открытых проектов. За шесть месяцев разработки система уже внесла 72 исправления в open-source репозитории, в том числе в проекты объёмом до ~4,5 млн строк кода — цифра, которую команда называет напрямую.
Что такое CodeMender и как он работает
CodeMender сочетает LLM-логику Gemini Deep Think с традиционными инструментами анализа программного обеспечения. Цепочка работы выглядит так:
- Сбор сигналов — CodeMender использует fuzzing, статический анализ и differential testing, чтобы локализовать потенциальную уязвимость и понять её коренную причину.
- Генерация патча — на основе контекста модель предлагает один или несколько патчей. Иногда цель не в точечной «заплатке», а в переписывании фрагмента кода, чтобы исключить целый класс ошибок.
- Автоматическая валидация — предложенные изменения проходят автотесты и сравнительные проверки на предмет регрессий. Патч, прошедший проверку, помечается как candidate-fix.
- Human-in-the-loop — прежде чем исправление попадёт в upstream, за ним следят люди: исследователи и мейнтейнеры. CodeMender формирует PR, который человек проверяет и одобряет. DeepMind прямо подчёркивает: инструмент помогает, но не заменяет людей.
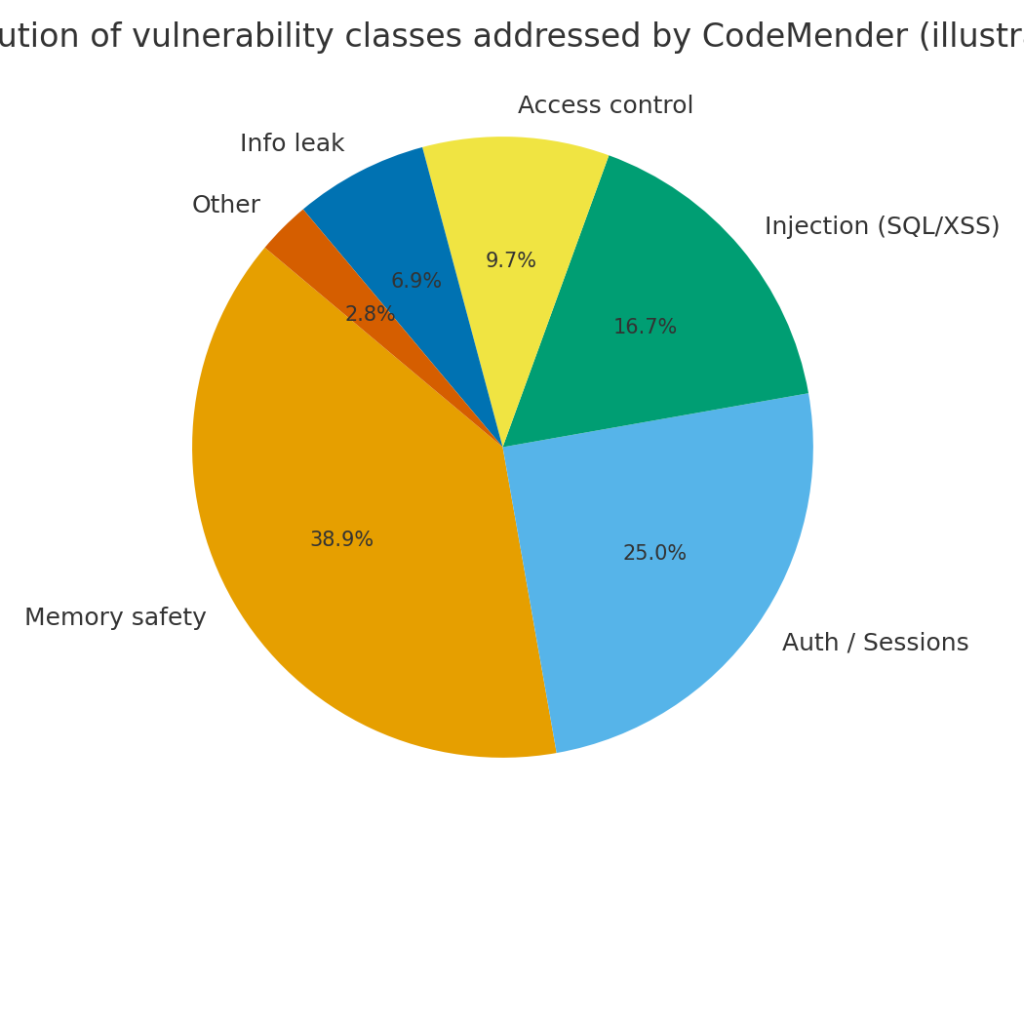
Почему DeepMind CodeMender — это не просто ещё один сканер: пять эффектов
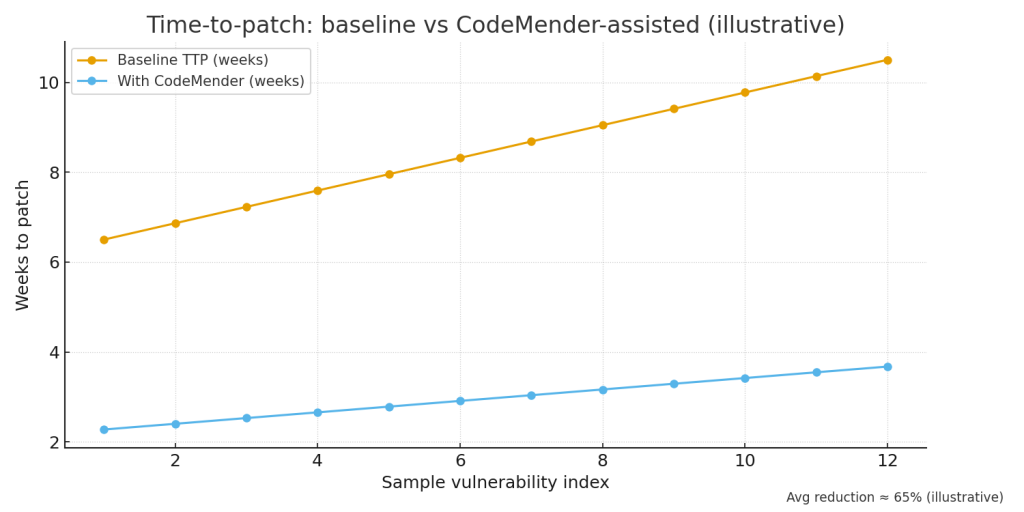
- Сокращается время жизни эксплойта (time-to-patch). Автоматизация поиска и генерации патчей уменьшает время между обнаружением и исправлением уязвимости — критический параметр для безопасности.
- Масштабируется безопасность open-source. Многие проекты держатся на ограниченных ресурсах; автоматизированные исправления помогают поддерживать большие кодовые базы и быстрее закрывать мелкие, но опасные баги. 72 фикса от DeepMind — практический пример такого масштабирования.
- Смещается фокус с «обнаружения» на «ремедиацию». Раньше инструменты в основном находили уязвимости и передавали задачу разработчикам; CodeMender идёт дальше и формирует готовый патч, экономя время на triage и написании кода.
- Растут требования к верификации. Автоматически сгенерированное исправление нужно тщательно проверять — тестами, fuzz-прогонами, ревью, — иначе риск регрессии никуда не девается. DeepMind это понимает и встроил в pipeline и проверки, и human-review.
- Появляется ответ на злоумышленников, использующих ИИ. Разработчики отмечают: атакующие тоже применяют AI, значит защитникам нужно сопоставимое оружие. DeepMind позиционирует CodeMender именно как инструмент выравнивания сил.
Интересные факты и цифры
- 72 upstream-фикса за ~6 месяцев разработки — именно столько правок DeepMind заявляет внесёнными в разные open-source проекты, включая крупные кодовые базы до ~4,5 млн строк. Для ранней фазы это главный «доказательный» показатель работоспособности.
- Комбинация LLM и классического анализа. CodeMender не полагается только на генеративную модель: он сочетает Gemini Deep Think с fuzzing, статическим анализом и differential testing ради надёжности. Такой гибридный подход — общая тенденция в отрасли.
- DeepMind не спешит с массовым релизом. Компания подчёркивает: выход для широкого круга разработчиков планируется после дальнейших испытаний с участием мейнтейнеров. Это осторожный подход к автоматическим изменениям в чужих репозиториях.
Аналитика: возможности и ограничения в реальном мире
Возможности
- Снижается нагрузка на security-команды. Автопатчи для тривиальных ошибок освобождают аналитикам и инженерам время на сложные проблемы.
- Появляется инструмент для supply-chain security. Многие уязвимости попадают в продукт через зависимости; автоматические исправления в популярных библиотеках снижают риск на верхних уровнях стека.
- Формируется новый этап совместного тестирования. Автопатчи, сопровождаемые набором проверок, постепенно повышают доверие к автоматизации.
Ограничения и риски
- Регрессии и ложные правки. Даже хорошо сгенерированный патч может сломать неочевидную бизнес-логику, поэтому строгая верификация обязательна.
- Фальшивое чувство безопасности. Автоматизация может создать иллюзию, что «всё всегда под контролем», если не следить за метриками качества.
- Этические и лицензионные риски. Автопатчи поднимают вопросы о праве вносить изменения и об ответственности за их последствия — особенно в коммерческих репозиториях.
Практические рекомендации для мейнтейнеров и команд безопасности
- Пилотируйте на непроизводственных ветках. Пропускайте автопатчи через CI/CD, прогоняйте тесты и fuzz-корпус до слияния.
- Требуйте отчёт об изменениях. Патч должен сопровождаться объяснением причин и набором тестов, которые он проходит.
- Храните аудиты и метаданные. Логи о том, кто и как сгенерировал патч, пригодятся при расследованиях.
- Установите правила human-review для критичных компонентов. Автоматизация для вспомогательных библиотек — да; для ядра продукта — только после тщательной проверки.
- Встраивайте такие патчи в процесс управления зависимостями. Автоматические PR лучше обрабатывать через стандартные workflow с review и staged rollout.
Компаниям, которые пока не готовы разбираться с такими системами своими силами, стоит привлечь команду с опытом внедрения ИИ и ML — это снизит риск ошибок на этапе пилота и ускорит переход к автоматизации.
Прогнозы: чего ждать в ближайшие 12–36 месяцев
- Рост adoption в open-source. Сначала автопатчи будут чаще применяться в инфраструктурных библиотеках и популярных репозиториях; компании начнут автоматически подтягивать проверенные PR.
- Интеграция в CI/CD и SCA-инструменты. Ожидаемо появление плагинов для GitHub/GitLab и средств software composition analysis, чтобы автоматизировать проверку автопатчей.
- Эволюция регуляций и политики. Регуляторы и платформы управления кодом могут ввести правила по автоматическим изменениям — аттестация, traceability.
- Усиление обороны против AI-атак. С ростом атак при помощи ИИ появится больше инструментов-защитников, и CodeMender — только один из них.
Заключение
DeepMind CodeMender — важный шаг в развитии автоматизированной ремедиации: инструмент сочетает возможности LLM с классическими методами анализа и уже показал практический результат — 72 upstream-фикса. Панацеей это не назвать: доверять автопатчам стоит осторожно, встраивая строгие проверки, процедуры ревью и практики безопасного деплоя. Но при грамотном управлении такие агентные системы способны заметно снизить число уязвимостей в экосистеме открытого ПО и ускорить исправление проблем в коммерческих проектах.