
Как ИИ изменил пентест: инструменты, цели и цена ошибки
Ещё пять лет назад пентест шёл по накатанной. Сканер собирал первичную картину, дальше специалист руками копал бизнес-логику, писал отчёт, заказчик закрывал дыры. Инструменты менялись, суть оставалась той же. С приходом больших языковых моделей поменялось сразу три вещи: чем работает атакующий, что именно он атакует и с какой скоростью всё это происходит. Разберём по делу, что реально изменилось в тестировании на проникновение, а что осталось на своём месте.
ИИ на стороне атакующего: быстрее, но не умнее по умолчанию
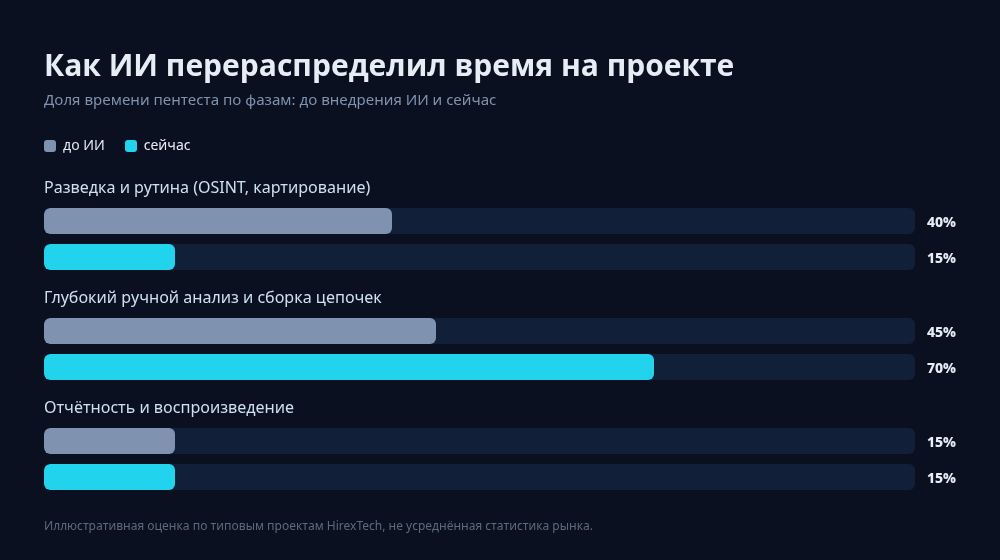
Первое, что дал ИИ пентестеру, это скорость на рутине. Разведка, которая раньше занимала день, теперь укладывается в пару часов. Модель разбирает выдачу поисковиков, соцсети, утечки и метаданные, склеивает разрозненные факты в профиль цели и подсказывает, куда смотреть. То, что мы в аудитах называем OSINT, из ручного перебора превратилось в диалог. Специалист задаёт направление, модель приносит черновик, человек отсеивает мусор.
Дальше идёт генерация. Полезные нагрузки под конкретный стек, обфускация, вариации запросов для обхода фильтров, разбор незнакомого куска кода на лету. Новых классов атак модель не изобретает, но снимает трение: не нужно держать в голове синтаксис десяти инструментов и вспоминать редкий флаг. На практике это экономит не эффектные «взломы», а те самые часы, что уходили на подготовку.
Есть и обратная сторона, о которой честно говорит каждый, кто реально этим пользуется. Модель уверенно врёт. Она придумывает несуществующие CVE, предлагает эксплойт под уязвимость, которой нет, и бодро сообщает об успехе там, где ответ сервера это обычный редирект. Поэтому ИИ в руках новичка опаснее прежде всего для самого новичка: он получает гладкий, убедительный и неверный результат. У опытного специалиста та же модель работает как ускоритель, потому что он отличает находку от галлюцинации.
Автономные пентест-агенты: где заканчивается демо и начинается работа
Отдельная волна это автономные агенты, которые сами ходят по цели, пробуют векторы и пишут отчёт. В демороликах выглядит как конец профессии. На реальном проекте всё скромнее. Агент хорошо закрывает широкое неглубокое покрытие: перебрать типовые точки, проверить очевидное, не пропустить банальность вроде забытого тестового эндпоинта. А вот собрать из трёх-четырёх мелких недочётов путь до администратора у одиночной модели пока не выходит.
Причина простая. Модель мыслит туннельно, залипает на одном пути, забывает, что уже пробовала, и теряет общую картину. Индустрия отвечает на это двумя приёмами. Первый это общая память, где несколько агентов видят, кто что уже трогал, и не дублируют друг друга. Второй это перекрёстная проверка, когда находку одной модели обязана воспроизвести другая, с контрольным замером, прежде чем она попадёт в отчёт. Такой мультимодельный подход лечит главную болезнь автосканеров, поток ложных срабатываний, но по-прежнему держится на дисциплине, которую задаёт человек.
Вывод для бизнеса простой. «ИИ-пентест» как строчка в прайсе сама по себе ничего не гарантирует. Важно, что за ней стоит: автосканер с красивым интерфейсом или команда моделей под управлением оператора, который валидирует итог и подписывает отчёт своим именем.
Появилась новая цель: теперь тестируют сам ИИ
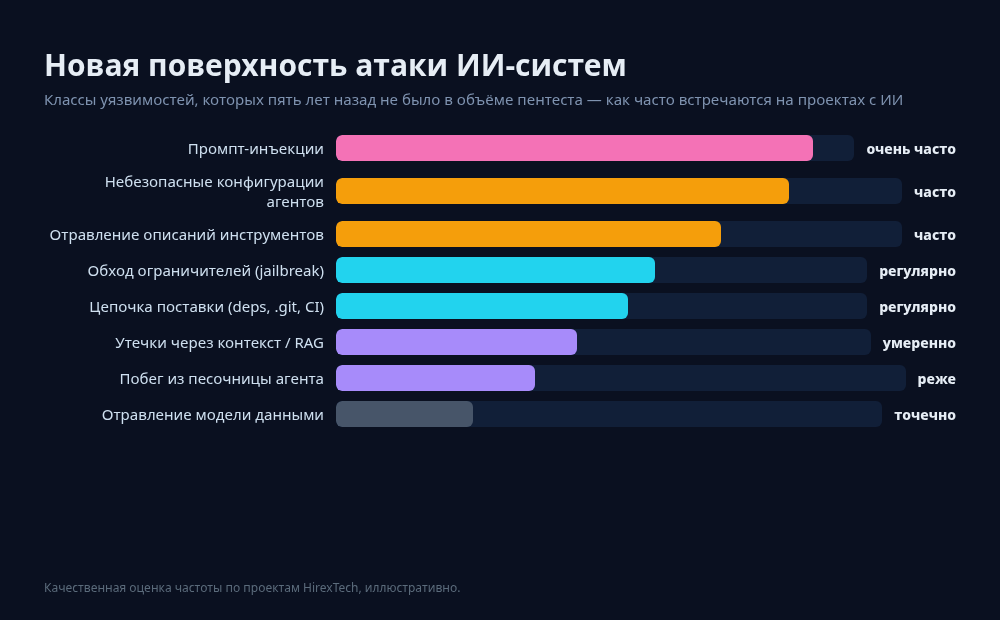
Самое серьёзное изменение случилось не в инструментах, а в объекте. Раньше пентест проверял веб, сеть, приложения. Сегодня в периметре компании стоят ИИ-агенты и LLM-приложения, а у них свой, ни на что не похожий класс уязвимостей. И их тоже нужно тестировать.
Промпт-инъекция из курьёза превратилась в рабочий вектор. Злоумышленник прячет команду в письме, тикете или веб-странице, агент воспринимает её как прямую инструкцию и выполняет с вашими правами и доступом. Отравление описаний инструментов, обход ограничителей, утечки через контекст, побег из песочницы уже не теория из статьи, а воспроизводимые техники. ИИ-агент на машине разработчика получает те же права, что и сам разработчик: файлы, оболочку, ключи, доступ в прод. А контролировать, что он со всем этим делает, обычно не берётся никто.
Поэтому в наш набор услуг добавились направления, которых пять лет назад просто не было: тестирование безопасности ИИ-агентов и LLM и аудит цепочек, по которым недоверенные данные доходят до модели с секретами. Классический пентест веб-приложений никуда не делся, но рядом с ним встала проверка того, что раньше и целью-то не считалось.
Живой пример: как выглядит ИИ-ускоренный пентест
Чтобы не спорить абстрактно, разберём типичный проект по веб-приложению. Раньше первые два дня уходили на разведку и картирование. Собрать поддомены, найти забытые стенды, перебрать точки входа, разложить роли и права. Сейчас эта фаза сжимается в разы. Модель помогает быстро свести воедино поддомены, публичные репозитории, засветившиеся в истории коммитов токены и метаданные, а специалист сразу видит подозрительные места вместо того, чтобы вручную листать выдачу.
Дальше начинается то, ради чего вообще нанимают людей. Допустим, нашлась мелочь: в одном запросе меняется числовой идентификатор заказа. Автосканер отметит это как «возможный IDOR» и пойдёт дальше. Специалист связывает находку с другой: соседний метод отдаёт больше данных, чем должен, а ещё в одном месте роль в токене можно подменить. По отдельности три незначительных недочёта средней критичности. Вместе путь к чужим персональным данным и, при удаче, к админской панели. Такую сборку цепочки ИИ пока не делает сам. Он приносит кирпичи, стену выкладывает человек.
И финал, где ИИ снова помогает. Черновик отчёта, переформулировка технических деталей понятным для бизнеса языком, аккуратные шаги воспроизведения. Но каждую находку до отчёта воспроизводят руками, с контрольным безобидным запросом, который проверяет, что «дыра» не исчезает. Без этого шага любой ИИ-отчёт остаётся красиво оформленной гипотезой, а не результатом.
ИИ на стороне защиты: код-ревью и приоритизация
Разговор про ИИ и пентест был бы неполным без второй стороны, обороны. Здесь модели уже приносят устойчивую пользу. При аудите исходного кода ИИ ускоряет разбор больших кодовых баз: подсвечивает потенциально опасные места, объясняет незнакомые фрагменты, подсказывает, где искать инъекции и небезопасную работу с правами. Ручной анализ это не заменяет, потому что модель не видит архитектурный замысел и легко принимает намеренную заглушку за уязвимость, но время на первичном проходе экономит заметно.
Вторая точка приложения это приоритизация. Уязвимостей всегда больше, чем рук и времени на исправление. Модель помогает разложить их по реальному риску для конкретной системы, а не по абстрактному баллу CVSS. Одна и та же оценка значит «чинить сегодня» для платёжного сервиса и «подождёт квартал» для внутренней вики. ИИ тут не оракул, а ассистент аналитика, который сокращает список до того, что действительно важно.
Отдельно про поставку кода. Всё больше атак идёт не через сам продукт, а через окружение: отравленные зависимости, скрытые команды в конфигурациях, недоверенный ввод, который доходит до ИИ-агента в CI и получает доступ к секретам. Пентест, который смотрит только на витрину приложения и игнорирует конвейер сборки и настройки агентов, сегодня закрывает половину картины.
Свежие уязвимости 2025–2026, которые меняют картину
Тезис «ИИ добавил новый класс целей» звучит абстрактно, пока не посмотришь на реальные записи из багтрекеров за последний год. Вот несколько, которые хорошо показывают сдвиг.
- Критическая RCE в vLLM. В популярном движке инференса LLM нашли уязвимость, позволяющую выполнить произвольный код на сервере с моделью. Ещё пять лет назад «сервер с ИИ» не был отдельной мишенью, теперь это часть боевого периметра.
- GitSpawn: команда в
.git/configзапускает код в ИИ-агенте. Manifold Security раскрыла восемь дыр в семи ИИ-агентах для кодинга: достаточно открыть присланный репозиторий, и параметр вродеcore.fsmonitorвыполняет чужую команду ещё до запроса о доверии к папке. Затронуты в том числе популярные ассистенты. Это ровно та цепочка «недоверенный ввод доходит до агента с правами», о которой шла речь выше. - Неаутентифицированная RCE в Microsoft Entra ID (CVE-2026-69836). Классический пример того, что фундамент identity никуда не делся: пока все обсуждают ИИ, критические дыры в системах доступа по-прежнему открывают дверь в инфраструктуру.
- Промпт-инъекции в живых продуктах. От корпоративных мессенджеров до браузеров с ИИ: инъекция в письме, документе или на странице заставляет ассистента слить данные или выполнить действие. Это уже не лабораторный трюк, а вектор, который тестируют на реальных проектах.
- Отравление моделей малым числом документов. Исследования показали, что для порчи поведения модели хватает пары сотен специально подготовленных документов в обучающей выборке. Значит, под удар попадает и конвейер данных, а не только сам продукт.
Объединяет эти истории одно. Самое слабое звено всё чаще не нейросеть сама по себе, а то, что вокруг неё: движок инференса, конфигурация агента, поставка кода и данных, права доступа. Поэтому современный пентест ИИ-агентов и аудит кода и конфигураций проверяют не «умную модель», а всю обвязку, через которую до неё дотягивается атакующий.
Что изменилось в экономике пентеста
ИИ сдвинул не цену как таковую, а соотношение охвата и времени. За те же деньги команда закрывает больше векторов и глубже прогоняет каждый, потому что рутину делает машина, а эксперт тратит время там, где нужна голова. Сжалось и окно между раскрытием уязвимости и её эксплуатацией. То, на что у сильного специалиста уходили недели, завтра станет одним запросом к модели. Значит, проверять защиту нужно чаще, а патчить критичное за часы, а не за недели.
Поменялся и профиль риска. Автоматизация удешевляет атаки не для элитных группировок, у которых ресурсы были и так, а для середняков. Порог входа в наступательные операции падает, и по этой причине откладывать регулярное тестирование стало дороже, чем его проводить.
Что ИИ не изменил и вряд ли изменит скоро
Бизнес-логику по-прежнему ломает человек. Модель не понимает, что «скидка -100%» на этом маркетплейсе — это дыра, а на другом легальная механика. Она не чувствует контекста: где утечка адреса почты критична, а где это открытые данные. Связать пять незначительных по отдельности недочётов в один компрометирующий сценарий, оценить реальный ущерб для конкретного бизнеса, отсеять шум и написать отчёт, по которому можно чинить, всё это остаётся за специалистом.
Не поменялась и ответственность. За результат отвечает человек, который подписал отчёт, а не модель. Поэтому зрелый процесс сегодня выглядит так: ИИ расширяет охват и снимает рутину, оператор ведёт работу, валидирует находки с доказательствами и берёт на себя финальную оценку. Такую связку и стоит искать у подрядчика.
Как выбирать пентест сегодня
Несколько ориентиров, которые мы даём клиентам.
- Спрашивайте не «используете ли вы ИИ», а как вы отличаете находку от галлюцинации. Нормальный ответ звучит про воспроизводящий запрос и перепроверку второй моделью или вторым человеком.
- Уточняйте, тестирует ли подрядчик сами ИИ-системы, если они у вас есть. Когда в периметре живут агенты и LLM, а в отчёте о них ни слова, покрытие неполное.
- Смотрите на отчёт, а не на дашборд. Красивый интерфейс автосканера не заменяет разбор бизнес-логики и цепочек.
- Считайте частоту, а не только факт. Раз в год для внешнего периметра уже мало при нынешней скорости появления эксплойтов.
Если нужна отправная точка, начните с базового формата, классического тестирования на проникновение, а дальше достройте покрытие под свой стек: аудитом исходного кода, сценарием red team и обучением сотрудников, чтобы человек рядом с ИИ не оставался слабым звеном. Отдельно стоит посмотреть, как внедрять искусственный интеллект в бизнес-процессы без спешки, а не по принципу «сначала подключим, потом разберёмся».
Полезно свериться и с рыночными ориентирами по объёму и деньгам. Посмотрите услуги и стоимость пентеста у профильной ИБ-команды, чтобы понимать, из чего складывается цена и что должно входить в адекватный проект.
Итог
ИИ не отменил пентест и не заменил пентестера. Он забрал рутину, ускорил разведку и генерацию, добавил в периметр новый класс целей, сами ИИ-системы, и понизил порог входа для атакующих. Всё остальное, что делает тестирование ценным, держится на человеке: понимание бизнес-логики, сборка цепочек, честная оценка и ответственность за отчёт. Поэтому правильный вопрос сегодня звучит не «нужен ли ИИ в пентесте», а «есть ли за этим ИИ дисциплина и эксперт, который отвечает за результат». Если да, вы получаете больше охвата за те же деньги. Если нет, красивый отчёт, которому нельзя верить.